 RU
 EN

С iPhone на iOS воруют крипту без единого клика: человек открывает заражённый сайт в Safari, и кошельки пустеют. За этим стоят DarkSword (цепочка эксплуатации) и Coruna (модули, которые работают уже после заражения). Эксплойты собраны в одну панель: через неё настраивают, сколько можно снять с устройства и какие комиссии брать, и всё это продают как готовый сервис – полный скрипт для iOS стоит $12 888. Ниже – что известно про авторов схемы, какие версии iOS и кошельки под ударом и почему обновление прошивки не закрывает вопрос полностью.
Что произошло: крипта уходит с iPhone без единого клика
Схема выглядит до обидного просто. Человек открывает в Safari сайт, который ему подсунули рекламой или редиректом, и всё. Ничего не скачивается, ничего не устанавливается, ни одного запроса на разрешение не выскакивает. Для заражение хватает 15 секунд на странице. Дальше код работает сам, а пользователь вообще не понимает, что что-то не так, пока не увидит уведомления о транзакциях.
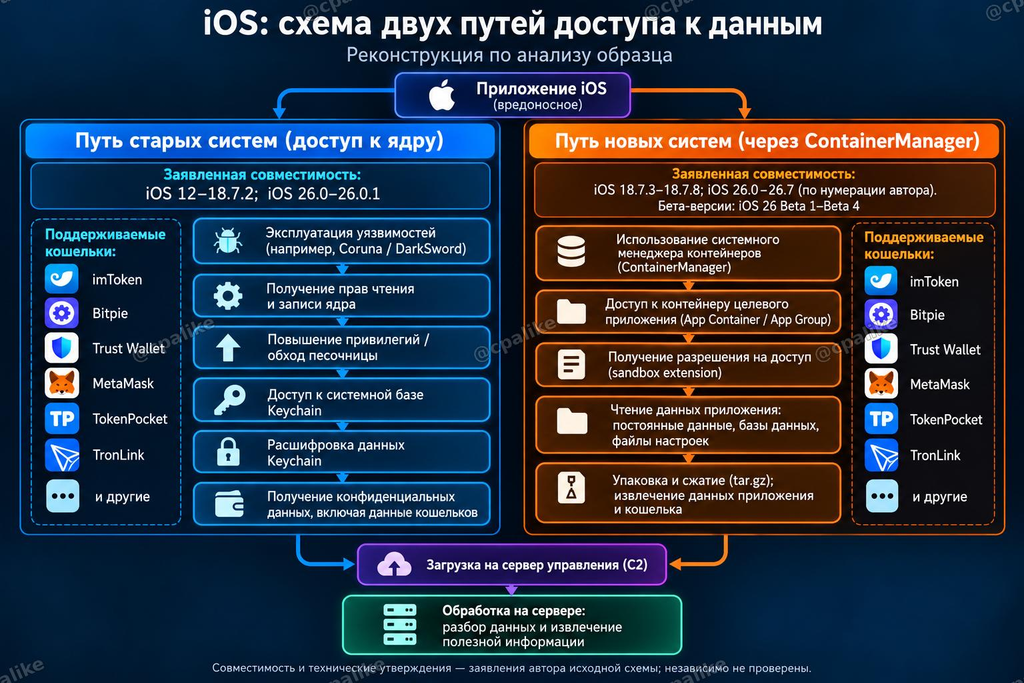
Что видит жертва? Сначала ничего. Потом замечает, что баланс на кошельке не тот, а история транзакций пополнилась переводами, которых не было. Причём пустеют сразу несколько кошельков, даже с разными сид-фразами, и часть этих фраз человек нигде не записывал. Скрипт берет не только поверхностные данные, но и лезет в фотографии, выискивая seed-фразы на скриншотах и снимках, и заодно проверяет уже запущенные криптокошельки.
Даже если у пользователя включено подписание транзакций, переводы всё равно будут уходить. Подписывает не телефон жертвы, а чужое устройство с её ключами: настройка защищает действия внутри приложения на самом iPhone, а здесь код уже забрал данные кошельков и сид-фразы и работает со своей стороны. Поэтому предупреждение в приложении не срабатывает, так как для него транзакция выглядит легитимной.
Дальше по кошельку проходит характерный след: уходят основные средства → мелочь вроде TRX на комиссию → и на счёте остаётся небольшой остаток. Средства стекаются на кошелёк-сборщик, где уже лежат деньги с других адресов, а потом конвертируются в актив, который сложнее заморозить.
Куда уходят деньги
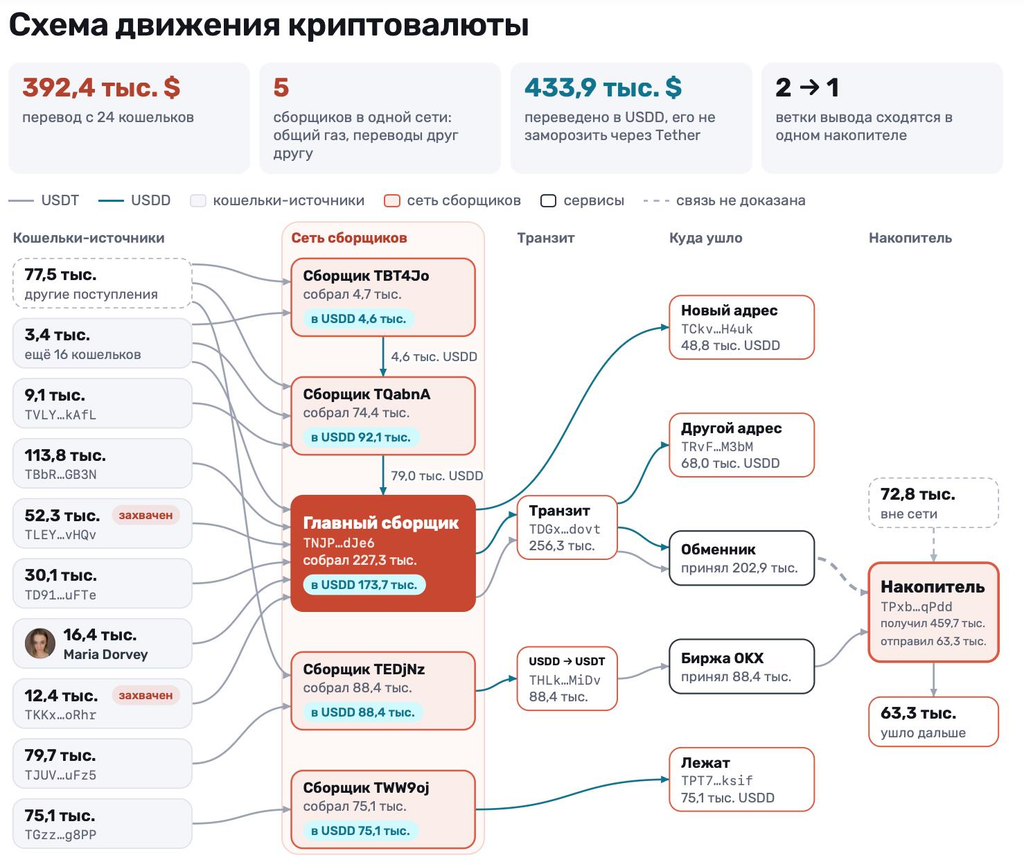
- Сборщики – кошельки, которые первыми принимают крипту после кражи.
- Накопители – два общих транзитных кошелька, куда в итоге стекаются все USDT.
- Дальше деньги уходят из накопителей.
Цифры за 4 дня (14–18 октября)
- Через два накопителя прошло 1.2 млн USDT.
- По каналам вывода сети сборщиков пришло 676.4 тыс USDT.
- Ещё 532 тыс. USDT пришло с адресов вне сети.
- Дальше из накопителей ушло 1.21 млн
Деньги идут не только по одной сети сборщиков. 676.4 тыс. USDT пришло по её каналам вывода, ещё 532 тыс. USDT – с адресов вне этой сети. То есть накопители работают как общий перевалочный пункт, куда сливаются потоки из разных источников.
Работающий софт: DarkSword, Coruna и Lara
Два слоя схемы:
- DarkSword. Цепочка эксплуатации iOS: затаскивает код на устройство при открытии заражённой страницы в Safari.
- Coruna. Набор модулей после заражения: собирает данные, ищет seed-фразы в фото, проверяет запущенные кошельки.
Версии iOS:
- DarkSword: 18.4–18.7.1.
- Coruna: 15.2–17.2.1.
- Lara: 18.4–18.7.1 и 26.0–26.9.9.
Почему “предпоследняя” прошивка всё ещё небезопасна
На 26 версии iOS нет бесшовной кражи, как на 18, зато есть установка приложений для продвижения. В них рекомендуют категории вроде инвестиций или казино, и, полагаем, поддельных кошельков тоже. Если на устройстве, по каким-то причинам, не последняя версия системы, оно в зоне риска.
Это не разовая находка. Lara засветилась сразу на двух диапазонах iOS (18.4–18.7.1) и (26.0–26.9.9). Второй диапазон это уже предпоследняя версия iOS, то есть после закрытия старой дыры схему не бросили, а довели до новых прошивок. А DarkSword и Coruna, к тому же, объединены в одну панель, которая упрощает работу с краденными активами. Напрашивается вывод, что инструмент поддерживают и обновляют.
Случаи кражи
Мария Дорвей: 16 тысяч долларов
iPhone 15 на iOS 18, без Wi-Fi. После нажатия на запрос гугла открывается сайт через Safari, одно касание по рекламе, редирект на незнакомый домен. Ничего не скачано, ничего не установлено, ни одного запроса на разрешение.
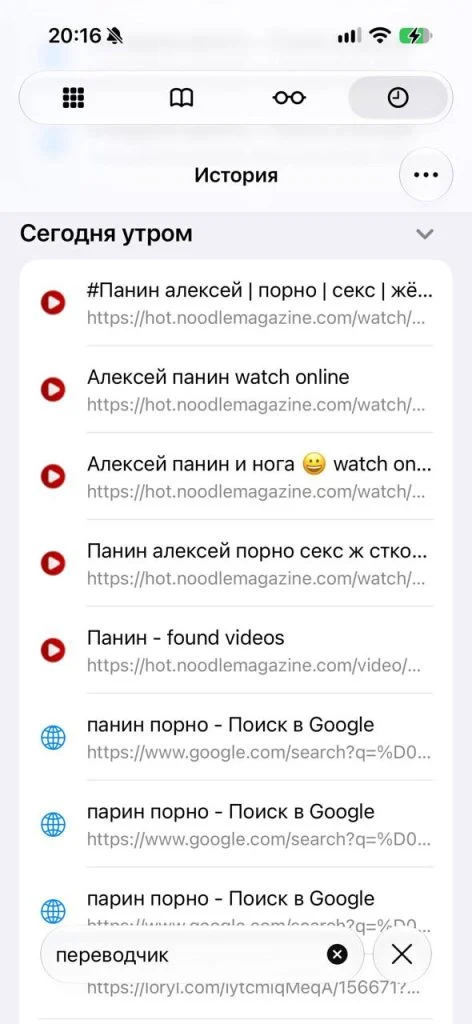
В 12:29:48 с её Tron-кошелька уходят 16 428 USDT. Через 12 секунд уходит TRX, на счёте остаётся 0.04. Одновременно пустеют кошельки в TON. Три приложения с тремя разными сид-фразами опустошены разом, две из этих фраз она нигде не записывала.
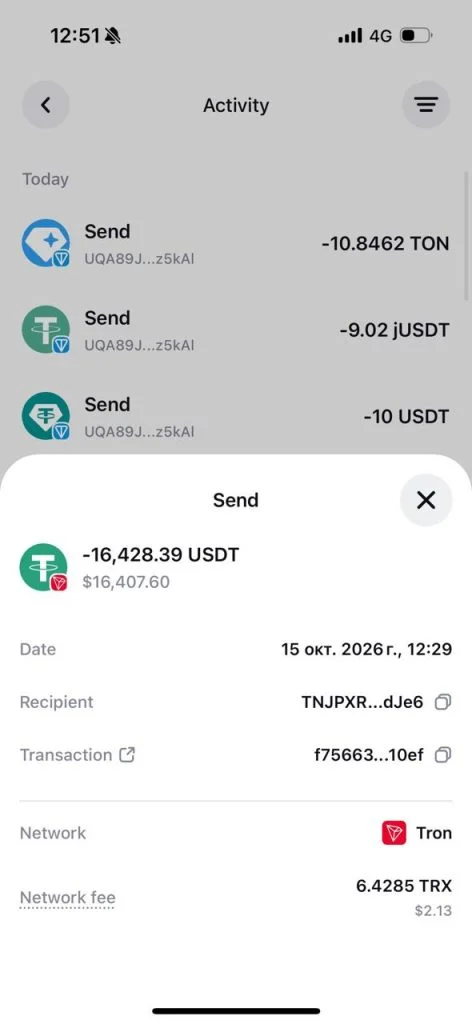
Через полчаса Мария открыла историю кошелька. На сборщике уже лежали $174 тысячи с шестнадцати других кошельков, а ещё через час вся сумма превратилась в USDD, которые Tether заморозить не может. Подписание транзакций при этом было включено, и это никак не спасло. К вечеру телефон превратился в кирпич: приложения исчезли, банк не открывался.
Подписчик: $23 850
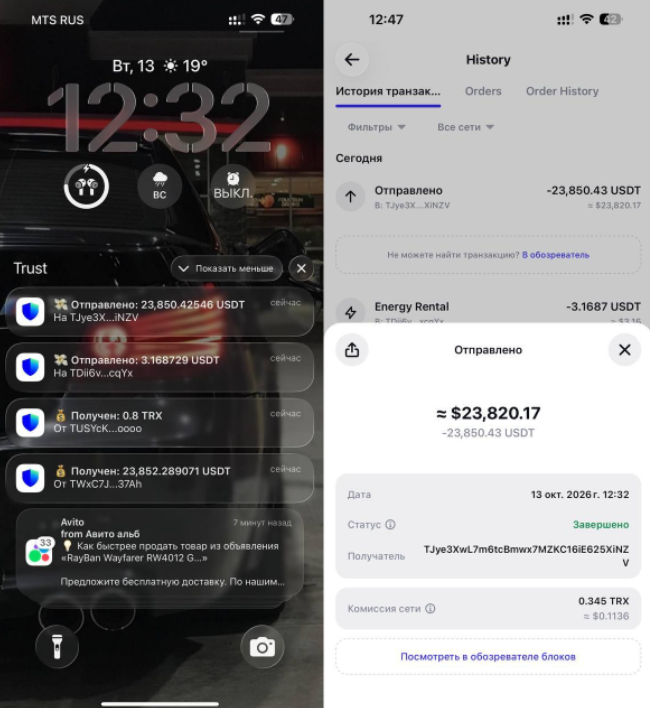
Заражение, скорее всего, случилось, когда кошелёк был пуст. На адрес пришла транзакция на $23 850, злоумышленники купили TRX и ENERGY на комиссию и в ту же секунду спылесосили весь баланс. Пустой адрес не значит незаражённый.
ГринБратуха: почти $40 тысяч USDT
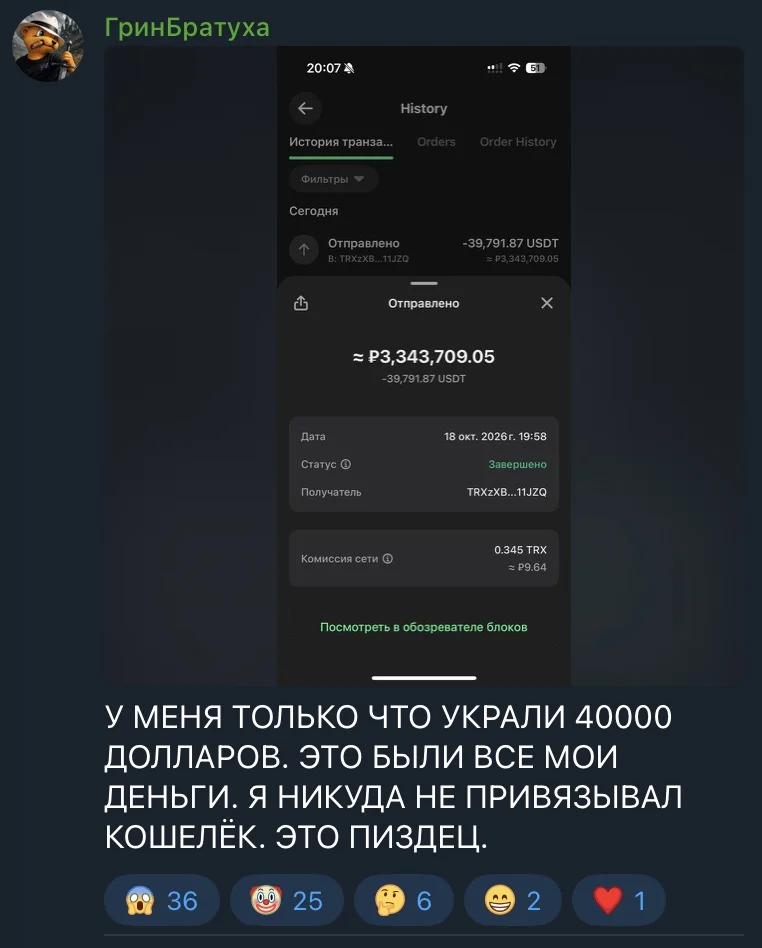
Блогер сообщил, что у него так же увели почти 40 тысяч USDT. Деталей не приводил.
Панель «TDS» и китайский след
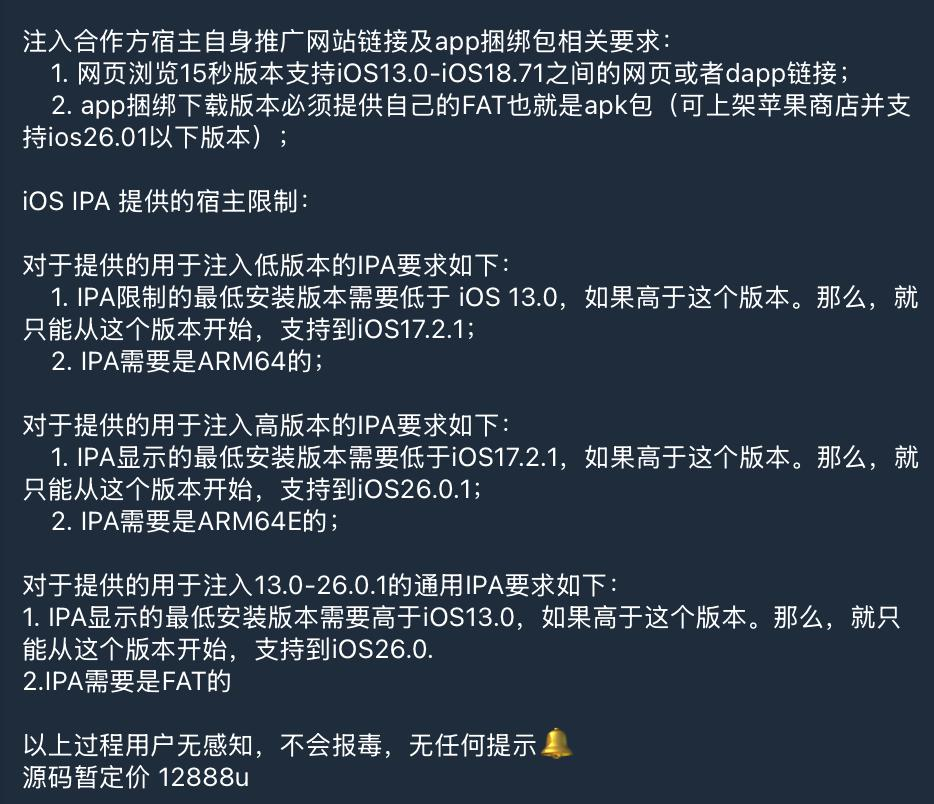
Контакты и панель
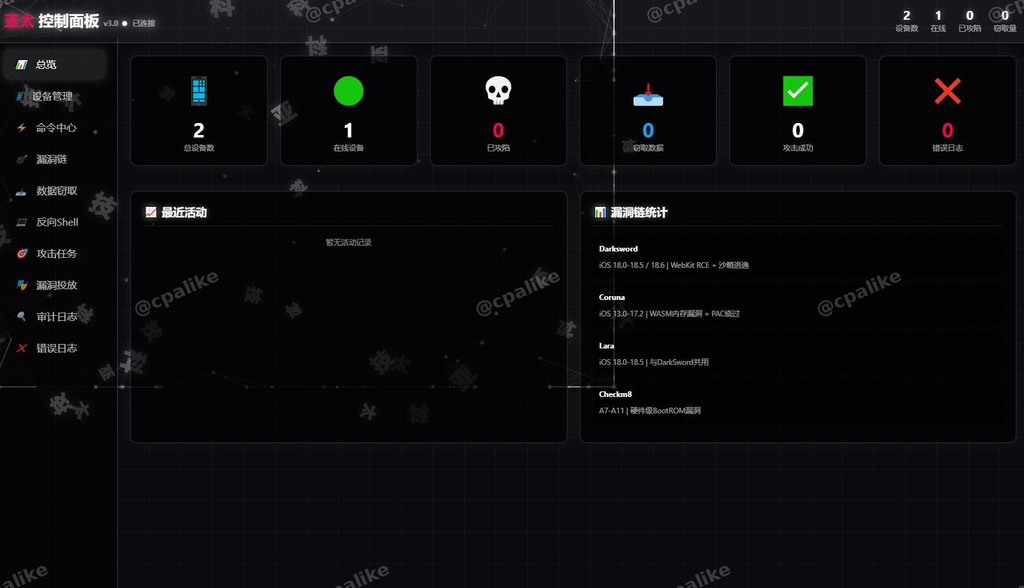
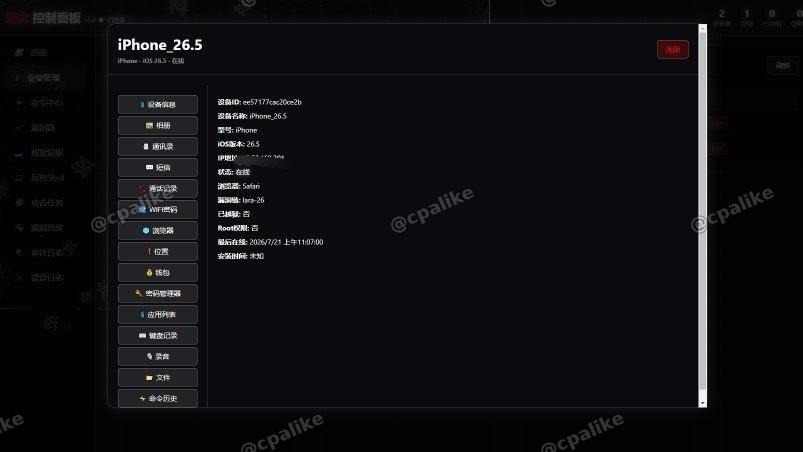
В одной из статей нашли уже заражённое устройство и нашли целую панельку, которая объединяет DarkSword и Coruna и упрощает взаимодействие с уже ворованной криптой, комиссиями и лимитами на устройства.
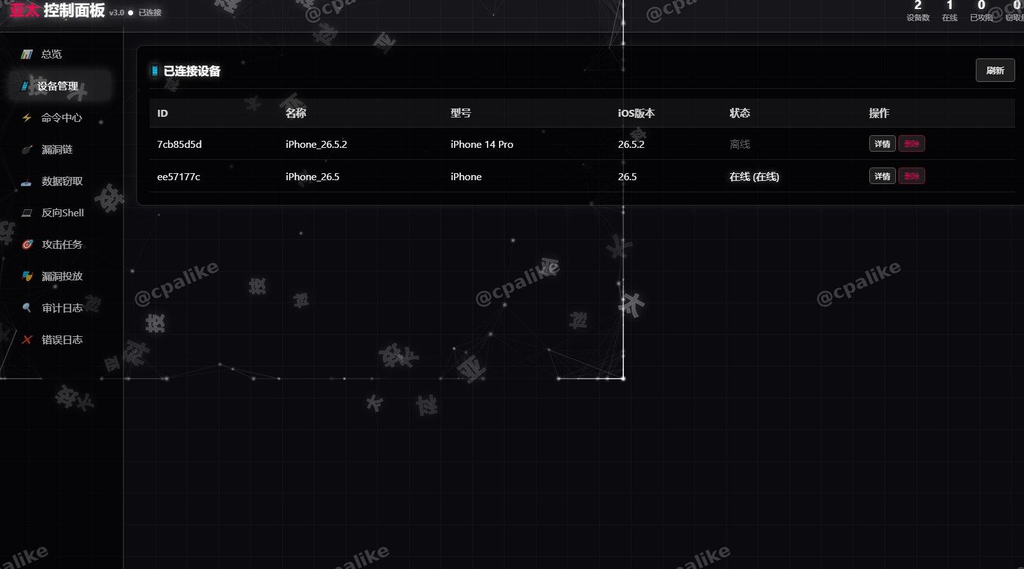
А ещё было найдено два ТГ-контакта: один на страничке доставки эксплойта, второй внутри панельки. Оба этих китайца занимаются одним и тем же, возможно, совместно, и воруют не только крипту, но подписки на нейронки, почты, аккаунты соцсетей, пароли, доступы к банкам и т. д.,в том числе данные своих же сограждан. Если верить сообщению, стоимость полного скрипта для iOS – $12 888, подтверждения сделок нет.
Продвижение
Открыто ищут контакты ДЦ, серверов и сайтов, где за деньги можно разместить эксплойт в рекламу. В приоритете adult-сайты, криптосайты и рекламные сети.
Кошельки под ударом (iOS 18.5–18.6.2)
- Seed-фраза без открытия пользователем: Bitpie, Trust Wallet, Uniswap, Phantom, Coin98, Solflare, Bitget, MyTonWallet, Tonhub.
- Кража при открытии и переводе, скорее всего подменой адреса: imToken, TokenPocket, TronLink.
Заключение
Схема рабочая и продаётся как сервис. У владельцев iPhone кошельки пустеют после одного захода на заражённый сайт в Safari, причём страдают несколько приложений сразу, даже если ваши сид-фразы нигде не записаны.
За этим стоят DarkSword и Coruna, а полный скрипт злоумышленникипродают за $12 888. Воруют не только крипту: подписки на нейронки, почты, соцсети, пароли и доступы к банкам тоже в списке. Обновление iOS само проблему не решит, если устройство не на крайней версии или не поддерживает её – тогда оно остаётся в зоне риска.
Редакция traff.ink рекомендует переносить кошельки на устройства без ссылок и сайтов, только для перевода, подключить Lockdown mode. Ну или холодный кошелёк.
